Blog FISMA
Čo sa dá o vašej firme zistiť z internetu?
Staré domény, prihlasovacie stránky, vzdialené prístupy, používané technológie či uniknuté údaje môžu byť verejne dohľadateľné. Zistite, čo tvorí vonkajšiu digitálnu s…
Verejne dostupné systémy, údaje a zabudnuté služby ako súčasť kybernetického rizika
Z verejných zdrojov možno zistiť viac než adresu vášho webu
Keď sa vedenia firmy spýtate, čo je o nej dostupné na internete, odpoveďou býva webová stránka, sociálne siete, kontaktné údaje a niekoľko článkov.
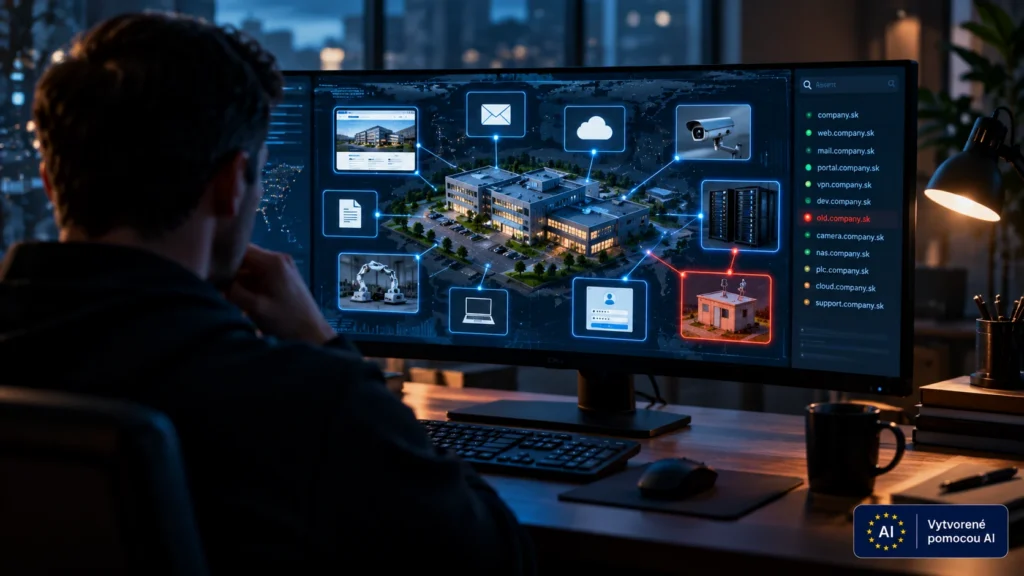
Z pohľadu kybernetickej bezpečnosti však môže byť verejne dohľadateľné oveľa viac:
- staré webové stránky a domény,
- skúšobné prostredia,
- prihlasovacie stránky,
- vzdialené prístupy do firemných systémov,
- správcovské rozhrania,
- používané technológie,
- cloudové služby,
- mená a pracovné pozície zamestnancov,
- verejne dostupné dokumenty,
- uniknuté prihlasovacie údaje,
- služby prevádzkované dodávateľmi,
- v krajnom prípade aj zariadenia ovplyvňujúce výrobu alebo prevádzku budovy.
Nie všetko, čo je prístupné z verejného internetu, predstavuje bezpečnostný problém. Firemný web, zákaznícky portál alebo prihlásenie do cloudovej služby musia byť dostupné zvonka, aby mohli plniť svoj účel.
Riziko vzniká najmä vtedy, keď je určitý systém alebo služba dostupná zbytočne, bez primeranej ochrany, v zastaranej podobe alebo bez toho, aby o nej firma mala aktuálny prehľad.
Čo je vonkajšia digitálna stopa firmy
V odbornom prostredí sa používa aj označenie Digital Exposure. Pre potreby tohto článku budeme hovoriť o vonkajšej digitálnej stope firmy.
Tvoria ju systémy, služby a informácie, ktoré možno z verejných zdrojov:
- nájsť,
- spojiť s konkrétnou organizáciou,
- a prípadne využiť pri príprave podvodu alebo kybernetického útoku.
Nemusí ísť iba o technické zariadenie.
Zabudnutá prihlasovacia stránka môže poukázať na možnú cestu do firemného prostredia. Pracovná ponuka môže prezradiť používané technológie. Verejné profily zamestnancov zasa môžu pomôcť vytvoriť presvedčivejší podvodný e-mail.
Správna otázka preto neznie iba:
Máme verejne dostupný zraniteľný server?
Širšia otázka je:
Čo všetko možno z verejných zdrojov zistiť o našich systémoch, ľuďoch, dodávateľoch a spôsobe fungovania firmy?
Firma sa môže stať cieľom aj bez predchádzajúceho výberu
Nie každý útok sa začína tým, že si útočník podrobne vyberie jednu konkrétnu spoločnosť.
Verejne dostupné systémy a služby pravidelne preverujú automatizované nástroje. Tie zisťujú, ktoré zariadenia sú pripojené k internetu, aké technológie používajú a či sa pri nich nenachádzajú známe slabiny.
Firma preto nemusí byť veľká, známa ani mimoriadne významná. Niekedy stačí, že prevádzkuje službu, ktorá zodpovedá tomu, čo automatizovaný nástroj práve vyhľadáva.
ENISA vo svojom prehľade hrozieb za rok 2025 analyzovala 4 875 incidentov zaznamenaných od júla 2024 do júna 2025. Phishing predstavoval približne 60 % pozorovaných spôsobov prvotného prieniku a zneužitie technických zraniteľností 21,3 %. Organizácie preto potrebujú chrániť nielen svojich používateľov, ale aj technológie dostupné zvonka.
Verejne dostupné systémy vyhľadávajú aj špecializované nástroje
Ak prihlasovacia stránka, kamera alebo správcovské rozhranie nie sú uvedené na firemnom webe, ešte to neznamená, že ich nemožno nájsť.
Existujú špecializované vyhľadávače zariadení a technických služieb pripojených k internetu. Jedným zo známych príkladov je Shodan. Na rozdiel od bežných vyhľadávačov sa nesústreďuje predovšetkým na obsah webových stránok. Zhromažďuje verejne dostupné technické údaje, ktoré poskytujú samotné pripojené služby.
Takto možno dohľadať napríklad:
- servery a vzdialené prístupy,
- smerovače a bezpečnostné brány,
- databázové služby,
- kamery,
- správcovské rozhrania,
- zariadenia používané vo výrobe.
Takýto vyhľadávač zariadenie sám nesprístupní a jeho nález automaticky neznamená, že je zariadenie napadnuté alebo zraniteľné. Ukazuje však, že určitá služba bola v danom čase dostupná z internetu a poskytovala verejne čitateľné technické údaje.
Pre firmu z toho vyplýva jednoduchá zásada:
Ak je zariadenie dostupné z internetu, nemožno sa spoliehať na to, že jeho adresu nikto nepozná.
Čo možno o firme zistiť z verejných zdrojov
| Oblasť | Čo môže byť dohľadateľné | Prečo je to dôležité |
|---|---|---|
| Domény a webové stránky | hlavný web, staré domény, subdomény, skúšobné prostredia | zabudnutý alebo neudržiavaný systém môže zostať dostupný |
| Prihlasovacie stránky | firemná pošta, cloud, zákaznícky portál, vzdialený prístup | ukazujú, kde sa používatelia prihlasujú a čo sa môže stať cieľom útoku |
| Správcovské rozhrania | smerovače, úložiská, kamery, výrobné zariadenia | pri nevhodnom nastavení môžu sprístupniť citlivé funkcie |
| Používané technológie | redakčný systém, webový server, cloudová platforma | možno ich porovnať so známymi zraniteľnosťami |
| Ľudia a organizačná štruktúra | mená, pracovné pozície, e-mailové adresy, dodávatelia | môžu pomôcť pri príprave dôveryhodnejšieho podvodu |
| Dokumenty a údaje | verejné súbory, zdieľané odkazy, uniknuté heslá | môžu obsahovať citlivé alebo technické informácie |
| Služby dodávateľov | cloudové služby, prevádzka webu, vzdialená podpora | rozširujú digitálnu stopu aj mimo vlastného prostredia firmy |
Jeden údaj sám osebe nemusí predstavovať vážny problém. Riziko často vznikne až spojením viacerých informácií.
Názov používaného systému, meno jeho správcu a verejne dostupná prihlasovacia stránka môžu spoločne prezradiť podstatne viac než každá z týchto informácií samostatne.
Hlavný firemný web je iba časťou celkového obrazu
Firma si zvyčajne dobre stráži svoju hlavnú internetovú doménu.
Menej pozornosti však môže venovať adresám a stránkam, ktoré vznikli v minulosti:
- staršej verzii webu,
- stránke vytvorenej pre krátkodobú kampaň,
- zákazníckemu portálu, ktorý sa už nepoužíva,
- skúšobnému prostrediu,
- doméne prevzatej pri kúpe inej spoločnosti,
- internetovej adrese vytvorenej externým dodávateľom.
Zabudnutý systém mohol zostať zapnutý po skončení projektu. Nemusí sa nachádzať v aktuálnej evidencii, nemusí mať určeného vlastníka a nikto už nemusí zabezpečovať jeho aktualizácie.
Z verejného internetu však môže zostať naďalej dostupný.
Firma by preto mala vedieť:
- ktoré domény a subdomény jej patria,
- na čo sa používajú,
- kto za ne zodpovedá,
- kto zabezpečuje predĺženie ich registrácie,
- čo sa má stať s doménou alebo službou, ktorú už nepotrebuje.
Ak firma prestane doménu používať, nemala by ju nechať bez rozhodnutia jednoducho zaniknúť. Stará adresa sa môže stále nachádzať v dokumentoch, e-mailoch, záložkách zákazníkov alebo vo výsledkoch vyhľadávania. Ak ju neskôr získa niekto iný, môže ju použiť na poškodenie dobrého mena alebo na dôveryhodne pôsobiaci podvod.
Prihlasovacia stránka zostáva verejne dostupnou službou
Z internetu môžu byť dostupné prihlasovacie stránky do:
- firemnej pošty,
- zákazníckeho portálu,
- cloudovej služby,
- vzdialenej pracovnej plochy,
- firemnej siete,
- úložiska údajov,
- systému prevádzkovaného dodávateľom.
Samotná existencia prihlasovacej stránky ešte nemusí znamenať bezpečnostný problém.
Riziko však rastie, ak:
- systém už nikto nepotrebuje,
- používa zastaranú technológiu,
- nemá viacfaktorové overenie,
- umožňuje veľké množstvo prihlasovacích pokusov,
- nikto nesleduje podozrivú činnosť,
- nie je jasné, kto ho spravuje.
Aj keď je vstup chránený heslom, stránka zostáva dostupná z verejného internetu. Niekto zvonka môže zistiť, že existuje, a skúšať proti nej uniknuté prihlasovacie údaje alebo známu slabinu použitého riešenia.
Preto nie je celkom presné povedať:
Je tam prihlasovanie, takže systém nie je verejný.
Presnejšie je:
Systém je dostupný z internetu, ale vstup doň je chránený prihlásením.
Následne treba posúdiť, či táto ochrana zodpovedá významu údajov a funkcií, ktoré sa za prihlasovacou stránkou nachádzajú.
Z verejne dostupných služieb možno odhadnúť aj používané technológie
Z verejne dostupnej služby sa niekedy dá zistiť:
- druh používaného systému,
- redakčný systém webovej stránky,
- poskytovateľ hostingu alebo cloudových služieb,
- spôsob prihlasovania,
- v niektorých prípadoch aj verzia technológie.
Takéto údaje môžu byť obsiahnuté v technických odpovediach systému, chybových hláseniach, certifikátoch alebo verejnej dokumentácii.
Neznamená to, že firma musí za každú cenu utajiť, aké technológie používa.
Ochrana nemá byť založená na nádeji, že nikto nezistí, aký systém je nasadený. Dôležitejšie je, aby boli verejne dostupné systémy:
- aktuálne a podporované,
- správne nastavené,
- primerane chránené,
- pravidelne sledované,
- a mali určeného vlastníka.
Slabina navyše nemusí vzniknúť iba chybou v programe. Rovnako nebezpečné môže byť nevhodné nastavenie, zbytočne zapnutá služba alebo ponechané predvolené prihlasovacie údaje.
ENISA odporúča sprístupňovať iba funkcie a rozhrania, ktoré sú skutočne potrebné, a nepoužívané súčasti vypínať. Obmedzenie nepotrebných služieb zmenšuje počet možných ciest, ktorými možno na systém útočiť.
Vo verejných zdrojoch možno nájsť aj informácie o ľuďoch
Vonkajšiu digitálnu stopu netvoria iba servery a aplikácie.
Patria do nej aj informácie o ľuďoch:
- mená zamestnancov,
- pracovné pozície,
- e-mailové adresy,
- zmeny vo vedení,
- používané nástroje,
- pripravované projekty,
- obchodní partneri.
Takéto údaje môžu pochádzať z firemného webu, profesijných sietí, pracovných ponúk, prezentácií, tlačových správ alebo verejných dokumentov.
Väčšina z nich je zverejnená oprávnene. Firma potrebuje komunikovať, hľadať zamestnancov a predstavovať svoje služby.
Zároveň však môžu pomôcť pri zisťovaní:
- kto má prístup k financiám,
- kto pracuje v IT,
- kto je nadriadený konkrétneho človeka,
- aké systémy firma používa,
- ktorý dodávateľ jej práve zavádza nové riešenie.
Výsledkom môže byť podvodný e-mail alebo telefonát, ktorý pôsobí dôveryhodnejšie než všeobecná správa od neznámeho odosielateľa.
Riešením nie je odstrániť z internetu mená všetkých zamestnancov. Dôležitejšie je vedieť, aké informácie firma zverejňuje, a pripraviť ľudí na podvody, pri ktorých môžu byť tieto údaje zneužité.
Dohľadateľné môžu byť aj údaje, ktoré firma sama nezverejnila
Nie všetko, čo sa o firme nachádza mimo jej vlastného prostredia, zverejnila samotná organizácia.
Prihlasovacie údaje môžu uniknúť napríklad:
- z napadnutého počítača zamestnanca,
- zo služby, v ktorej mal používateľ vytvorený účet,
- z nesprávne nastaveného zdieľania dokumentov,
- z verejne dostupného úložiska,
- zo zariadenia napadnutého u dodávateľa.
Vonkajšia digitálna stopa firmy sa preto nekončí na hranici jej vlastnej siete.
Súčasťou preverenia by malo byť aj zisťovanie, či sa firemné účty, e-mailové adresy alebo iné citlivé údaje neobjavili v známych únikoch.
Samotné nájdenie firemnej e-mailovej adresy v uniknutej databáze ešte nemusí znamenať, že bola napadnutá celá firma. Je to však dôvod preveriť daný účet, zmeniť heslo a skontrolovať, či sa rovnaké prihlasovacie údaje nepoužívajú aj inde.
Vonkajšiu digitálnu stopu rozširujú aj dodávatelia
Časť služieb spojených s firmou nemusí prevádzkovať interné IT.
Môže ich zabezpečovať:
- poskytovateľ cloudových služieb,
- externý správca IT,
- dodávateľ webovej stránky,
- marketingová agentúra,
- prevádzkovateľ zákazníckeho portálu,
- poskytovateľ vzdialenej podpory.
Z pohľadu človeka alebo nástroja mimo firmy však môže ísť stále o službu spojenú s jej značkou alebo doménou.
Dodávateľ môže vytvoriť novú prihlasovaciu stránku, subdoménu alebo technické rozhranie. Po skončení projektu môže služba zostať zapnutá, hoci sa na ňu vo firme už zabudlo.
Pri každej verejne dostupnej službe by preto malo byť jasné:
- komu patrí,
- kto ju spravuje,
- kto zabezpečuje aktualizácie,
- kto sleduje podozrivé udalosti,
- kto rozhodne o jej vypnutí.
Verejná dostupnosť sa môže týkať aj výrobných zariadení
Verejne dostupná časť firmy nemusí pozostávať iba z webových stránok, e-mailových služieb a kancelárskych systémov.
Z internetu môžu byť nechtiac dosiahnuteľné aj:
- kamery,
- prístupové systémy,
- smerovače,
- meracie zariadenia,
- ovládacie rozhrania,
- technológie riadiace výrobu alebo prevádzku budov.
Osobitne citlivým príkladom sú programovateľné logické automaty – PLC. Tieto zariadenia môžu riadiť čerpadlá, ventily, dopravníky, robotické ramená a ďalšie fyzické procesy.
SK-CERT v auguste 2026 upozornil, že PLC nemajú byť priamo dostupné z verejného internetu. Takéto sprístupnenie môže viesť k zastaveniu prevádzky, finančným stratám a v závažných prípadoch aj k narušeniu kritickej infraštruktúry alebo ohrozeniu života. Ak je vzdialený prístup nevyhnutný, má byť riadený, sieťovo oddelený a sledovaný. SK-CERT
Dohľadateľnosť systému ešte automaticky neznamená zraniteľnosť
Firma nemusí vypnúť všetko, čo je prístupné z verejného internetu.
Verejne dostupné služby sú bežnou a potrebnou súčasťou podnikania. Dôležité je, aby boli:
- skutočne potrebné,
- aktuálne a podporované,
- správne nastavené,
- primerane chránené,
- sledované,
- a mali určeného vlastníka.
Nebezpečná býva najmä kombinácia:
verejne dostupné + zabudnuté + zastarané + bez dohľadu
Cieľom preverenia vonkajšej digitálnej stopy preto nie je označiť každú viditeľnú službu za bezpečnostnú chybu.
Cieľom je rozlíšiť:
- služby, ktoré majú byť verejne dostupné a sú primerane chránené,
- služby, ktoré treba lepšie zabezpečiť,
- služby, ktorých dostupnosť treba obmedziť,
- a služby, ktoré už nemajú byť zapnuté vôbec.
Čo znamená, ak je vaše zariadenie dohľadateľné z internetu?
Takýto nález sám osebe neznamená, že zariadenie bolo napadnuté alebo že obsahuje zneužiteľnú chybu.
Znamená však, že zariadenie alebo niektorá jeho služba boli v určitom okamihu dostupné z verejného internetu.
Firma by preto mala overiť:
- Patrí zariadenie skutočne jej alebo jej dodávateľovi?
- Je stále dostupné z internetu?
- Je jeho verejná dostupnosť potrebná?
- Je používaná technológia aktuálna a podporovaná?
- Ako je chránený prístup?
- Sleduje niekto pokusy o pripojenie?
- Dá sa prístup obmedziť iba na vybrané siete alebo používateľov?
Výsledok môže zachytávať starší stav alebo vychádzať iba z rozpoznanej verzie technológie. Každé zistenie preto treba potvrdiť v aktuálnom prostredí.
Rovnaké verejne dostupné informácie môže firma využiť aj na vlastnú ochranu. Pravidelné sledovanie vlastných internetových adries môže upozorniť na novú službu, zariadenie alebo vzdialený prístup, o ktorom interné IT nevedelo alebo ktorý mal byť po skončení projektu vypnutý.
Aktívne preverovanie však patrí iba na systémy, ktoré firma vlastní alebo na ktorých posúdenie má výslovné poverenie.
Penetračný test a preverenie vonkajšej stopy riešia odlišné otázky
Penetračný test a preverenie vonkajšej digitálnej stopy sa navzájom dopĺňajú, ale nie sú totožné.
Penetračný test Preverenie vonkajšej digitálnej stopy Zisťuje, či možno v dohodnutom rozsahu prekonať ochranu vybraného systému Zisťuje, čo všetko je s firmou spojené a dohľadateľné zvonka Má vopred určený rozsah Rozsah sa najskôr vyhľadáva a následne overuje Podrobne skúma vybrané ciele Hľadá aj zabudnuté a neočakávané služby Overuje konkrétne slabiny Vytvára prehľad možných miest vstupu
Ak firma testuje hlavný zákaznícky portál, skúška nemusí automaticky zahŕňať:
- staré vývojové prostredie,
- zabudnutú subdoménu,
- vzdialený prístup vytvorený dodávateľom,
- verejné rozhranie sieťového zariadenia,
- priemyselnú technológiu pripojenú mimo bežnej evidencie IT.
Preto platí:
Najskôr treba zistiť, čo je zvonka dohľadateľné. Potom možno rozhodnúť, čo treba vypnúť, obmedziť, aktualizovať alebo dôkladnejšie otestovať.
Kto má udržiavať spoločný prehľad?
Potrebné informácie bývajú rozdelené medzi viacero častí firmy:
- IT pozná hlavné systémy a sieťové zariadenia,
- vývoj pozná skúšobné prostredia a technické rozhrania,
- marketing pozná webové stránky a kampane,
- personalistika pozná pracovné ponuky a verejné profily,
- nákup pozná dodávateľov,
- dodávatelia poznajú služby, ktoré pre firmu prevádzkujú.
Problémom je, že nikto nemusí vidieť celý obraz.
Manažér kybernetickej bezpečnosti alebo externý CISO nemusí osobne spravovať každú doménu a každý server. Jeho úlohou je zabezpečiť, aby:
- vznikol spoločný prehľad,
- každá významná služba mala zodpovedného vlastníka,
- zistené riziká dostali primeranú prioritu,
- nápravné opatrenia boli pridelené konkrétnym ľuďom,
- vonkajšia digitálna stopa sa pravidelne preverovala.
Táto stopa sa mení spolu s firmou. Nový projekt, dodávateľ, cloudová služba alebo marketingová kampaň môže už za niekoľko dní vytvoriť ďalšiu verejne dostupnú časť firemného prostredia.
Ako má vyzerať užitočné posúdenie
Výsledkom by nemal byť zoznam stoviek internetových adries bez vysvetlenia.
Pri každom nájdenom prvku treba vedieť:
Otázka Príklad odpovede Čo sme našli? prihlasovaciu stránku, web, vzdialený prístup alebo zariadenie Patrí to firme? áno / nie / treba overiť Na čo sa to používa? zákaznícky portál, skúšobné prostredie, správa siete Kto za to zodpovedá? interné IT, vývoj alebo dodávateľ Musí to byť dostupné z internetu? áno / nie / iba pre vybrané osoby Je riešenie aktuálne a podporované? áno / nie / nevieme Ako je chránený prístup? viacfaktorové overenie, povolené siete alebo iba heslo Čo treba urobiť? ponechať, obmedziť, aktualizovať alebo vypnúť Aká je naliehavosť? okamžitá, vysoká, stredná alebo nízka
Takýto výstup je použiteľný pre IT aj vedenie.
Nehovorí iba:
Našli sme otvorenú službu.
Hovorí napríklad:
Našli sme službu, ktorá patrí firme, už sa nepoužíva, nemá určeného vlastníka a stále je dostupná z internetu. Odporúčame ju vypnúť.
Desať otázok na prvú kontrolu
Firma si môže na začiatok položiť tieto otázky:
- Vieme, ktoré domény a subdomény nám patria?
- Vieme, kedy sa končí ich registrácia a kto ju predlžuje?
- Ktoré prihlasovacie stránky sú spojené s našou firmou?
- Máme z internetu dostupné správcovské alebo vzdialené prístupy?
- Používajú tieto prístupy viacfaktorové overenie?
- Máme verejne dostupné skúšobné alebo už nepoužívané systémy?
- Sú všetky verejne dostupné technológie podporované a pravidelne aktualizované?
- Čo o nás prezrádzajú pracovné ponuky, dokumenty a verejné profily?
- Objavili sa naše firemné účty alebo údaje v známych únikoch?
- Kto pravidelne kontroluje, či nepribudla nová verejne dostupná služba alebo zariadenie?
Ak pri viacerých otázkach odpoveď znie:
To by asi malo vedieť IT.
je vhodné to naozaj overiť.
Najväčším rizikom môže byť systém, o ktorom už nikto nevie
Firmy sa prirodzene najviac venujú svojim hlavným systémom.
Tie majú vlastníkov, zmluvy, podporu aj rozpočet.
Zabudnutý systém nemusí mať nič z toho.
Mohol vzniknúť pred niekoľkými rokmi, zostať zapnutý po skončení projektu a postupne zmiznúť z firemnej evidencie. Z verejného internetu však môže byť naďalej dostupný.
Automatizovaný nástroj pritom nerozlišuje medzi:
- hlavným prevádzkovým systémom,
- starým skúšobným prostredím,
- zabudnutou doménou,
- zariadením, ktoré mal dodávateľ dávno vypnúť.
Zaznamená iba ďalšiu dostupnú službu.
Preto je užitočné pravidelne preveriť firemné prostredie aj zvonka. Nie iba podľa internej evidencie, ale podľa toho, ktoré systémy, služby a informácie sú z verejných zdrojov skutočne dohľadateľné.
Najrizikovejší verejne dostupný systém nemusí byť ten najdôležitejší. Môže to byť systém, o ktorom už vo firme nikto nevie.
Zdroje a ďalšie informácie
- ENISA – Threat Landscape 2025. Európsky prehľad kybernetických hrozieb a najčastejších spôsobov prvotného prieniku do prostredia organizácií.
- ENISA – Secure by Design and Default Playbook. Praktické odporúčania na obmedzenie nepotrebných služieb, rozhraní a predvolených prístupov.
- SK-CERT – PLC na internete: aktuálne riziko aj pre kritickú infraštruktúru. Upozornenie NBÚ na riziká priameho sprístupnenia priemyselných riadiacich zariadení z verejného internetu.
- Shodan – What is Shodan? Zrozumiteľné vysvetlenie fungovania špecializovaného vyhľadávača zariadení a služieb pripojených k internetu.