Blog FISMA
Dodávateľské riziká: čo preveriť u IT a SaaS partnerov
IT a SaaS dodávateľ môže získať prístup k citlivým údajom, systémom aj prevádzke firmy. Čo preveriť ešte pred podpisom zmluvy a čo sledovať počas spolupráce?
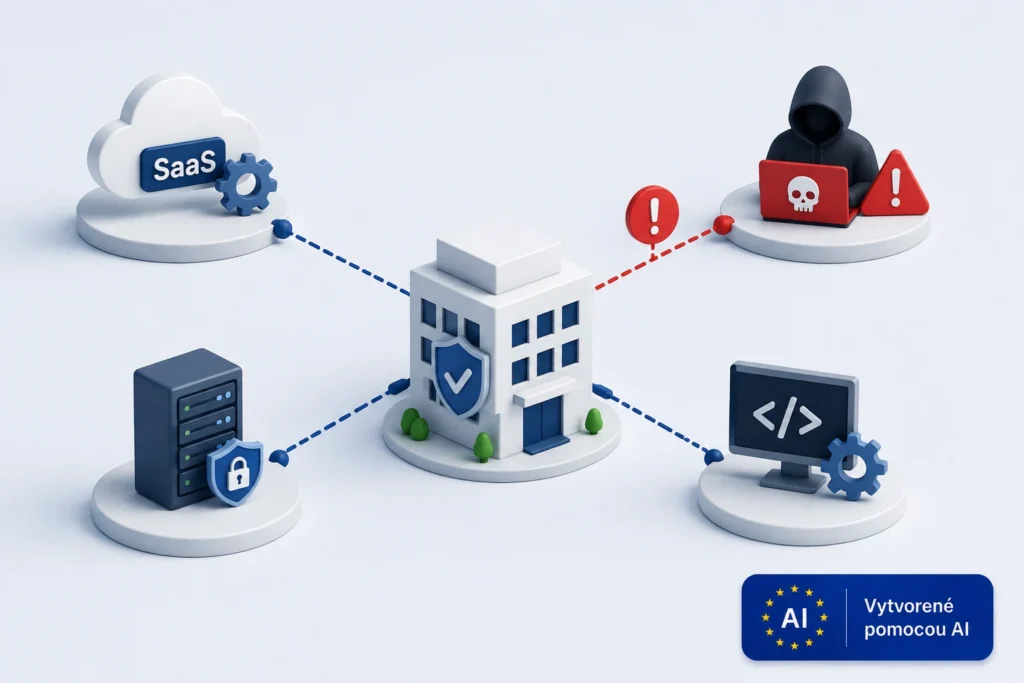
Firma používa cloudový systém na riadenie zákazníkov.
Dodávateľ má dobré referencie, služba funguje spoľahlivo a obchodný tím je spokojný.
Potom však príde jednoduchá otázka:
Čo sa stane, ak má bezpečnostný incident samotný dodávateľ?
Zrazu treba vedieť:
- kde sú uložené údaje,
- kto k nim má administrátorský prístup,
- či dodávateľ používa ďalších subdodávateľov,
- ako rýchlo sa firma dozvie o incidente,
- či existujú použiteľné zálohy,
- ako sa údaje získajú späť,
- a čo sa stane, ak služba nebude niekoľko dní dostupná.
Práve tieto otázky oddeľujú obyčajný nákup IT služby od riadenia dodávateľského rizika.
Bezpečnosť dodávateľa je súčasťou vašej bezpečnosti
Moderné firmy sú závislé od externých služieb viac než kedykoľvek predtým.
Môže ísť napríklad o:
- cloudové úložisko,
- účtovný alebo ERP systém,
- CRM,
- SaaS aplikácie,
- externú správu IT,
- hosting,
- zálohovanie,
- bezpečnostný monitoring,
- vývoj a údržbu aplikácií,
- identity alebo autentifikačné služby.
Ak sa takýto dodávateľ stane nedostupným alebo kompromitovaným, následky sa môžu preniesť priamo na zákazníka.
ENISA vo svojom Threat Landscape 2025 upozorňuje, že narušenie jednej časti digitálneho ekosystému môže mať reťazový dopad na ďalšie organizácie. Agentúra zároveň poukazuje na rastúce zneužívanie technologických závislostí a tretích strán ako spôsobu, ako útočníci rozširujú dopad útokov.
Aj aktuálne európske údaje ukazujú, že organizácie vnímajú dodávateľský reťazec ako jednu z najväčších oblastí budúceho rizika. V prieskume ENISA označilo útoky na tretie strany a dodávateľský reťazec za jednu z hlavných obáv 47 % respondentov.
Certifikát ešte neznamená, že dodávateľ je vhodný pre každú službu
Pri bezpečnostnom posudzovaní sa často začína otázkou:
Máte ISO 27001?
Je to dobrá otázka, ale nie konečná odpoveď.
Certifikácia môže byť užitočným signálom, že dodávateľ má zavedený systém riadenia informačnej bezpečnosti. Stále však treba vedieť:
- čo presne certifikácia pokrýva,
- či sa vzťahuje na službu, ktorú kupujete,
- či sa daná služba poskytuje z certifikovaného prostredia,
- či významnú časť služby nezabezpečuje iný subdodávateľ,
- a aké konkrétne bezpečnostné opatrenia sú pre váš prípad relevantné.
Podobne to platí aj pri rôznych auditoch, attestáciách a bezpečnostných dotazníkoch.
Dôkaz o bezpečnostnom rámci je dôležitý. Nenahrádza však pochopenie konkrétnej služby a jej rizika.
Prvá otázka: k čomu bude mať dodávateľ prístup?
Nie každý dodávateľ predstavuje rovnaké riziko.
Firma, ktorá zabezpečuje kancelársku tlačiareň, a poskytovateľ, ktorý má administrátorský prístup k produkčným serverom, nemajú rovnaký bezpečnostný význam.
Pri hodnotení dodávateľa preto treba najskôr pochopiť jeho prístup.
Môže mať prístup k:
- osobným údajom,
- obchodným informáciám,
- zákazníckym databázam,
- zdrojovým kódom,
- produkčným systémom,
- administrátorským účtom,
- zálohám,
- sieťovej infraštruktúre,
- autentifikačným alebo kryptografickým údajom.
Čím väčší prístup má dodávateľ, tým väčší môže byť aj jeho potenciálny dopad.
Preto má zmysel dodávateľov rozdeliť podľa kritickosti a neposudzovať každého rovnakým dotazníkom.
Kde sú údaje a kto ich skutočne spracúva?
Pri SaaS službe môže byť odpoveď na otázku „kde sú naše údaje?“ prekvapivo komplikovaná.
Dodávateľ môže využívať:
- vlastnú infraštruktúru,
- verejný cloud,
- externé dátové centrum,
- ďalšiu SaaS platformu,
- subdodávateľov pre podporu,
- externé bezpečnostné alebo analytické služby.
Firma preto potrebuje vedieť nielen meno hlavného dodávateľa, ale aj to, od ktorých ďalších spoločností služba závisí.
ENISA vo svojej analýze dodávateľských rizík upozorňuje na obmedzenú viditeľnosť do bezpečnostnej úrovne subdodávateľov a na problém koncentrácie – teda situáciu, keď veľké množstvo organizácií závisí od malého počtu dominantných poskytovateľov.
Pri SaaS službe je preto vhodné poznať aspoň:
- kde sa údaje ukladajú,
- z ktorých krajín môžu byť sprístupnené,
- ktorí subdodávatelia sa podieľajú na poskytovaní služby,
- akým spôsobom sa oznamujú zmeny subdodávateľov,
- čo sa s údajmi deje po ukončení služby.
Kto má administrátorský prístup?
Silné technické zabezpečenie nemusí pomôcť, ak dodávateľ nemá dobre riadené privilegované účty.
Dôležité otázky preto smerujú aj dovnútra samotnej organizácie dodávateľa:
- kto môže pristupovať k zákazníckym údajom,
- kto má administrátorské oprávnenia,
- používa sa viacfaktorové overovanie,
- sú privilegované prístupy evidované,
- sú prístupy pravidelne preskúmavané,
- čo sa stane s účtom po odchode pracovníka,
- používajú sa zdieľané administrátorské účty,
- má zákazník možnosť vidieť relevantné auditné záznamy?
Pri externom IT správcovi je táto otázka ešte dôležitejšia.
Jeden technický účet môže mať prístup k celej infraštruktúre zákazníka.
Čo sa stane pri bezpečnostnom incidente?
Veľa zmlúv detailne rieši dostupnosť služby, ale iba všeobecne hovoria o bezpečnostných incidentoch.
To môže byť problém.
Pri incidente potrebuje zákazník vedieť:
- ako rýchlo ho dodávateľ upozorní,
- aké informácie dostane,
- kto bude kontaktnou osobou,
- ako bude prebiehať ďalšia komunikácia,
- či dodávateľ zachová potrebné logy a dôkazy,
- či poskytne súčinnosť pri vyšetrovaní,
- kto bude rozhodovať o obnove služby.
Nestačí formulácia:
Dodávateľ oznámi incident bez zbytočného odkladu.
Pre kritickejšiu službu môže byť vhodnejšie dohodnúť konkrétny mechanizmus a časový rámec.
Firma totiž môže mať vlastné oznamovacie, zmluvné alebo zákaznícke povinnosti a bez informácií od dodávateľa ich nemusí vedieť splniť.
Záloha nie je automaticky súčasťou SaaS
Jedným z častých predpokladov je:
Je to v cloude, takže je to zálohované.
Nemusí to byť pravda v podobe, akú zákazník očakáva.
Poskytovateľ môže mať vysokú dostupnosť infraštruktúry, ale to ešte neznamená, že:
- zákazník dokáže obnoviť omylom zmazané dáta,
- existuje dlhodobá história záloh,
- je možné obnoviť konkrétny tenant,
- dáta možno exportovať v použiteľnom formáte,
- obnova bola reálne testovaná.
Preto sa treba pýtať:
- čo sa zálohuje,
- ako často,
- ako dlho sa zálohy uchovávajú,
- kde sú uložené,
- či sú oddelené od produkčného prostredia,
- ako prebieha obnova,
- aký čas obnovy dodávateľ garantuje alebo reálne dosahuje.
Pri kritickej službe je vhodné vedieť aj to, či firma potrebuje vlastnú nezávislú kópiu dát.
Ako rýchlo dodávateľ opravuje zraniteľnosti?
Otázka:
Robíte penetračné testy?
je užitočná, ale ešte dôležitejšia je:
Čo robíte so zisteniami?
Dobrý dodávateľ by mal mať proces, ktorý rieši:
- prijímanie bezpečnostných hlásení,
- klasifikáciu zraniteľností,
- určovanie priorít,
- patchovanie,
- testovanie opráv,
- sledovanie otvorených výnimiek.
Pri SaaS službe zákazník často nemá kontrolu nad tým, kedy sa patch nasadí.
O to dôležitejšie je vedieť, ako dodávateľ rozhoduje o kritických zraniteľnostiach a aké lehoty používa.
Ako dodávateľ riadi vlastných dodávateľov?
Bezpečnostný reťazec nekončí pri prvej zmluve.
Váš SaaS partner môže používať:
- cloudového poskytovateľa,
- externé dátové centrum,
- CDN,
- helpdesk tretej strany,
- externý vývojový tím,
- autentifikačnú platformu,
- ďalšie softvérové komponenty a služby.
Preto má význam otázka:
Akým spôsobom preverujete svojich kritických dodávateľov?
ENISA vo svojich odporúčaniach k dodávateľskej bezpečnosti zdôrazňuje rizikovo orientovaný prístup k celému dodávateľskému reťazcu vrátane cloudových a SaaS služieb.
Nie je realistické požadovať úplný audit každého subdodávateľa.
Je však vhodné vedieť, či hlavný dodávateľ:
- pozná svojich kritických partnerov,
- pravidelne ich hodnotí,
- má voči nim bezpečnostné požiadavky,
- rieši zmeny v dodávateľskom reťazci,
- vie reagovať na incident u subdodávateľa.
Kto zodpovedá za konfiguráciu SaaS?
Cloud a SaaS zavádzajú ešte jednu dôležitú tému: zdieľanú zodpovednosť.
Poskytovateľ môže zabezpečovať infraštruktúru a aplikáciu, zatiaľ čo zákazník zodpovedá napríklad za:
- používateľské účty,
- prístupové oprávnenia,
- zapnutie MFA,
- nastavenie zdieľania,
- integrácie,
- API tokeny,
- retenčné pravidlá.
ENISA upozorňuje, že pri cloudových a SaaS prostrediach organizácie často čelia nejasnému rozdeleniu zodpovedností medzi poskytovateľa a zákazníka.
Preto je dobrá otázka:
Ktoré bezpečnostné opatrenia zabezpečujete vy a ktoré musíme nastaviť my?
Bez tejto odpovede môžu obe strany predpokladať, že určitú vec rieši tá druhá.
Ako sa zo služby dostaneme von?
Bezpečnostné posúdenie by nemalo riešiť iba začiatok spolupráce.
Dôležitý je aj jej koniec.
Firma by mala vedieť:
- ako vyexportuje svoje údaje,
- v akom formáte ich dostane,
- ako dlho bude mať po ukončení zmluvy prístup,
- kedy dodávateľ odstráni zostávajúce kópie,
- ako sa zrušia účty a integrácie,
- ako sa odoberú API kľúče a prístupy,
- či existuje riziko vendor lock-in.
Pri kritickej službe má zmysel položiť aj otázku:
Dokážeme službu nahradiť, ak dodávateľ zajtra prestane fungovať?
Čo by malo byť v zmluve
Nie všetko sa dá vyriešiť bezpečnostným dotazníkom.
Pri významnejšom dodávateľovi majú mať kľúčové bezpečnostné očakávania zmluvnú oporu.
Podľa významu služby to môže zahŕňať napríklad:
- ochranu a používanie údajov,
- riadenie prístupov,
- oznamovanie incidentov,
- súčinnosť pri vyšetrovaní,
- používanie subdodávateľov,
- zálohovanie a obnovu,
- požiadavky na kontinuitu,
- riešenie zraniteľností,
- auditné alebo kontrolné práva,
- bezpečné ukončenie služby a odstránenie údajov.
ENISA vo svojom prieskume uvádza, že medzi najčastejšie používané opatrenia pri riadení dodávateľského rizika patria požiadavky na bezpečnostné štandardy a certifikácie, hodnotenie alebo audit dodávateľov a zahrnutie kybernetických požiadaviek priamo do zmlúv.
Posúdenie dodávateľa nekončí podpisom zmluvy
Firma môže dodávateľa dôkladne preveriť v roku 2026.
O dva roky však môže byť situácia úplne iná.
Dodávateľ môže:
- zmeniť vlastníka,
- presunúť službu do iného cloudu,
- zapojiť nových subdodávateľov,
- zmeniť architektúru,
- utrpieť incident,
- prestať podporovať určitú funkcionalitu,
- stratiť certifikáciu.
Preto má zmysel kritických dodávateľov pravidelne preskúmavať.
Nie všetkých rovnako často.
Čím väčší má dodávateľ prístup a čím väčší by bol dopad jeho zlyhania, tým častejšie by mala organizácia jeho riziko vyhodnocovať.
Desať otázok, ktoré sa oplatí položiť
Pri prvom posúdení IT alebo SaaS partnera by som začal týmito otázkami:
- Aké naše údaje a systémy budete spracúvať alebo k nim budete mať prístup?
- Kde budú údaje uložené a z ktorých krajín môžu byť sprístupnené?
- Ktorí subdodávatelia sa podieľajú na poskytovaní služby?
- Ako riadite administrátorské a privilegované prístupy?
- Ako a v akej lehote nás informujete o bezpečnostnom incidente?
- Ako riadite zraniteľnosti a kritické bezpečnostné aktualizácie?
- Ako fungujú zálohy a bola obnova reálne testovaná?
- Aké nezávislé audity, certifikácie alebo bezpečnostné hodnotenia máte?
- Aké bezpečnostné povinnosti zostávajú na našej strane?
- Ako získame svoje údaje späť a ako ukončíme službu bez straty kontroly?
Odpovede nemusia byť pri každom dodávateľovi rovnaké.
A ani nemusia byť vždy dokonalé.
Dôležité je vedieť, aké riziko firma prijíma a či je pre ňu primerané.
Dotazník nie je cieľ
Najväčšou chybou pri riadení dodávateľov je zameniť vyplnený bezpečnostný dotazník za zvládnuté riziko.
Dodávateľ môže odpovedať na sto otázok a stále môže zostať nejasné:
- čo je pre firmu kritické,
- čo sa stane pri výpadku,
- kto má prístup k údajom,
- ako rýchlo sa firma dozvie o incidente,
- či existuje realistický spôsob odchodu.
Cieľom preto nie je získať čo najviac odpovedí.
Cieľom je pochopiť:
Čo sa stane s našou firmou, keď tento dodávateľ zlyhá?
Ak odpoveď znie „nevieme“, ide pravdepodobne o riziko, ktorému treba venovať viac pozornosti.
Dodávateľa možno outsourcovať. Zodpovednosť za rozhodnutie nie.
Externé služby umožňujú firmám využívať technológie a odborné kapacity, ktoré by si samy budovali veľmi ťažko.
To je ich veľká výhoda.
Zároveň však vytvárajú závislosť.
Bezpečnostné riadenie preto nemá byť postavené na nedôvere voči dodávateľom. Má byť postavené na jasných očakávaniach, transparentnosti a primeranom overovaní.
Dobrý dodávateľ by mal vedieť vysvetliť:
- ako chráni službu,
- ako rieši incident,
- ako riadi vlastných partnerov,
- aké povinnosti má zákazník,
- a čo sa stane, keď sa spolupráca skončí.
Firma môže outsourcovať technológiu, prevádzku aj časť bezpečnostných činností. Nemôže však outsourcovať rozhodnutie, aké riziko je ešte ochotná akceptovať.
Zdroje a ďalšie informácie
- ENISA – NIS Investments 2025 – aktuálne údaje o riadení rizík tretích strán, dodávateľských kontrolách, zmluvných požiadavkách a rastúcej závislosti od externých ICT služieb. (ENISA )
- ENISA – Threat Landscape 2025 – prehľad európskych kybernetických hrozieb a trendov vrátane zneužívania technologických závislostí a reťazového dopadu incidentov. (ENISA )
- ENISA – Good Practices for Supply Chain Cybersecurity – odporúčania pre rizikovo orientované riadenie dodávateľského reťazca vrátane SaaS a cloudových služieb. (ENISA )