Blog FISMA
Môže niekto posielať e-maily vo vašom mene? Čo riešia SPF, DKIM a DMARC
SPF, DKIM a DMARC pomáhajú chrániť firemnú doménu pred podvrhnutými e-mailmi. Jednoducho vysvetľujeme, čo robia, prečo potrebujete všetky tri a čo samy nevyriešia.
Tri technické skratky, ktoré riešia veľmi jednoduchý problém
SPF, DKIM a DMARC znejú ako technické skratky, ktoré patria správcom e-mailových serverov. V skutočnosti riešia veľmi jednoduchý problém:
Ako má príjemca zistiť, či e-mail, ktorý sa tvári ako správa od vašej firmy, naozaj poslal niekto, komu ste to dovolili?
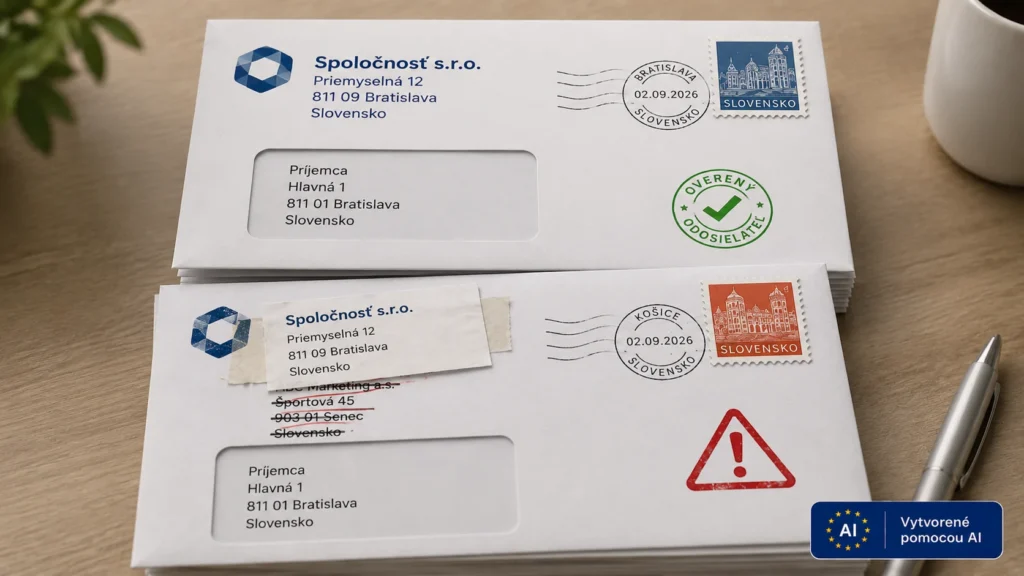
E-mail môže na prvý pohľad vyzerať, akoby ho poslal riaditeľ firmy, účtovné oddelenie alebo kolega z vašej vlastnej domény. To však ešte neznamená, že správa skutočne vznikla vo vašom e-mailovom systéme.
Práve preto existujú SPF, DKIM a DMARC.
Nie sú to tri konkurenčné riešenia. Každé robí niečo trochu iné a najväčší význam majú vtedy, keď fungujú spoločne.
Veľmi zjednodušene:
SPF – kto smie posielať? DKIM – vieme overiť pôvod správy a to, že sa cestou nezmenila? DMARC – čo urobiť, keď overenie nesedí?
Prečo nestačí pozrieť sa na meno odosielateľa
Pri e-maile vidíme meno a adresu odosielateľa a prirodzene predpokladáme, že hovoria pravdu.
Používateľ môže napríklad vidieť:
Fakturácia – ABC, s.r.o.
alebo:
Peter Novák – riaditeľ
Samotné zobrazené meno však nie je dôkazom toho, kto správu skutočne odoslal.
Útočník sa môže pokúsiť vytvoriť e-mail tak, aby na prvý pohľad pôsobil dôveryhodne. Ak presvedčí príjemcu, že správa pochádza od vedenia, účtovníčky alebo obchodného partnera, môže od neho požadovať napríklad:
- zaplatenie faktúry,
- zmenu čísla účtu,
- otvorenie prílohy,
- kliknutie na odkaz,
- zadanie prihlasovacích údajov,
- odoslanie citlivých informácií.
Preto e-mailové služby potrebujú viac než meno, ktoré používateľ vidí na obrazovke.
Potrebujú spôsob, ako technicky overiť, či je odosielateľ dôveryhodný.
SPF: kto smie posielať e-maily za našu doménu?
Predstavme si, že vaša firma používa doménu:
firma.sk
E-maily však nemusí odosielať iba hlavný firemný poštový systém.
Poštu môže posielať aj:
- fakturačný systém,
- CRM,
- zákaznícka podpora,
- marketingový nástroj,
- webová aplikácia,
- systém na posielanie automatických oznámení.
SPF pomáha určiť, ktoré systémy sú oprávnené odosielať poštu za vašu doménu.
Prijímajúci e-mailový server si tak môže overiť, či správa prišla zo zdroja, ktorý vlastník domény povolil. Google SPF opisuje podobne – SPF záznam má zahŕňať všetkých legitímnych odosielateľov používajúcich danú doménu.
Jednoducho:
SPF vytvára zoznam miest, odkiaľ je dovolené posielať poštu v mene vašej domény.
To zároveň vysvetľuje, prečo môže byť jeho nastavenie vo väčšej firme komplikovanejšie.
Niekto musí vedieť, ktoré systémy vlastne e-maily za firmu posielajú.
Ak sa na jeden zabudne, môže sa stať, že aj legitímna firemná pošta začne mať problémy s doručovaním.
DKIM: digitálny podpis e-mailu
DKIM rieši inú časť problému.
K odosielanej správe pridáva digitálny podpis.
Prijímajúci server si pomocou neho môže overiť, že správu podpísal systém disponujúci príslušným súkromným kľúčom danej domény a že sa podpísané časti správy po ceste nezmenili.
Pre bežného používateľa si to môžeme predstaviť ako pečať na obálke.
Ak pečať sedí, príjemca získava ďalší dôvod veriť, že správa pochádza zo systému oprávneného používať príslušný podpis a že podpísaný obsah nebol cestou pozmenený.
Aj Google používa DKIM ako jednu zo základných metód na overovanie odchádzajúcej pošty.
Dôležité však je:
DKIM neznamená, že je obsah e-mailu zašifrovaný.
Jeho úlohou nie je ukryť obsah správy pred ostatnými. Pomáha overiť jej pôvod a to, či sa podpísaná časť správy po ceste nezmenila.
A načo potom potrebujeme DMARC?
SPF a DKIM poskytujú dôležité technické informácie.
Stále však zostáva otázka:
Čo má prijímateľ urobiť, keď správa tvrdí, že je od našej firmy, ale overenie nesedí?
Práve tu prichádza DMARC.
DMARC nadväzuje na SPF a DKIM a umožňuje vlastníkovi domény určiť pravidlá pre správy, ktoré sa vydávajú za jeho doménu.
Veľmi zjednodušene môže firma povedať:
Ak e-mail tvrdí, že je od nás, skontroluj ho. Ak overením neprejde, nalož s ním podľa pravidiel, ktoré sme nastavili.
A to je podstatný rozdiel.
SPF a DKIM pomáhajú správu overiť. DMARC tieto výsledky prepája s doménou, ktorú vidí príjemca, a umožňuje určiť, ako naložiť so správou, ktorá požiadavky nespĺňa.
Nestačí, že niekde „svieti zelená“
Tu sa dostávame k jednej trochu technickejšej, ale dôležitej veci.
Predstavme si, že používateľ vidí:
faktury@firma.sk
Nestačí, aby správa úspešne prešla overením voči nejakej úplne inej doméne.
DMARC kontroluje aj to, či je doména, ktorú príjemca vidí v poli „Od“, v požadovanom súlade s doménou overenou prostredníctvom SPF alebo DKIM. Google túto požiadavku označuje ako DMARC alignment, teda zjednodušene zhodu domén.
Pre bežného používateľa je najdôležitejšia myšlienka:
Nestačí overiť nejakého odosielateľa. Potrebujeme overiť, či má vzťah k doméne, za ktorú sa správa vydáva.
DMARC môže najskôr iba sledovať
Zavedenie DMARC nemusí znamenať, že firma začne zo dňa na deň blokovať všetku podozrivú poštu.
Existuje aj nastavenie označované:
p=none
Pri ňom firma zatiaľ nežiada prijímajúce servery, aby nevyhovujúce správy na základe DMARC automaticky dávali do karantény alebo odmietali. Môže však využívať DMARC hlásenia a sledovať, ako sa jej doména používa.
To môže byť veľmi užitočný začiatok.
Firma totiž môže zistiť, že e-maily za jej doménu legitímne posiela oveľa viac systémov, než očakávala:
- fakturácia,
- newsletter,
- CRM,
- zákaznícky portál,
- personálny systém,
- externý dodávateľ.
Ak by organizácia začala nevyhovujúce správy okamžite odmietať bez toho, aby poznala svoje prostredie, mohla by si skomplikovať doručovanie vlastnej legitímnej pošty.
Sledovanie však nie je konečný cieľ ochrany
DMARC umožňuje nastaviť rôzne pravidlá.
Zjednodušene:
none – zbierame informácie a sledujeme stav,
quarantine – žiadame, aby sa nevyhovujúca správa považovala za podozrivú a typicky smerovala napríklad do nevyžiadanej pošty,
reject – žiadame, aby bola nevyhovujúca správa odmietnutá.
Cieľom teda nie je iba vytvoriť DMARC záznam a označiť úlohu za splnenú.
Firma by mala najskôr získať prehľad o legitímnych odosielateľoch a následne zvážiť prechod k pravidlu, ktoré jej doménu aj aktívne chráni.
DMARC môže ukázať aj to, o čom firma nevedela
Jednou z veľmi užitočných vlastností DMARC je možnosť získavať súhrnné hlásenia o tom, ako prijímajúce e-mailové systémy vidia poštu používajúcu vašu doménu.
Firma tak môže zistiť napríklad:
- ktoré systémy odosielajú jej poštu,
- ktoré správy neprechádzajú overením,
- či je niektorý legitímny systém nastavený nesprávne,
- či sa niekto pokúša jej doménu zneužiť.
A niekedy sa objaví aj praktickejší problém:
„O tomto systéme sme ani nevedeli, že posiela e-maily za našu doménu.“
DMARC tak nemusí byť iba ochranným mechanizmom.
Môže pomôcť vytvoriť aj lepší prehľad o vlastnom e-mailovom prostredí.
Prečo potrebujeme všetky tri?
Pretože každý z mechanizmov rieši inú časť problému.
Najjednoduchšie si ich možno zapamätať takto:
SPF
Odkiaľ môže naša pošta prichádzať?
DKIM
Je správa správne digitálne podpísaná a zostal jej podpísaný obsah nezmenený?
DMARC
Sú výsledky overenia v súlade s doménou, za ktorú sa správa vydáva, a čo urobiť, keď nie sú?
Práve preto sa tieto mechanizmy navzájom dopĺňajú.
Google dnes odporúča nastaviť SPF, DKIM a DMARC pre odosielajúce domény a pri hromadných odosielateľoch ich priamo vyžaduje.
Znamená DMARC koniec phishingu?
Nie.
A je dôležité to povedať otvorene.
SPF, DKIM a DMARC pomáhajú chrániť vlastnú doménu pred určitými spôsobmi podvrhnutia odosielateľa.
Nevyriešia však všetky e-mailové podvody.
Útočník môže použiť podobnú doménu
Vaša firma používa:
firma.sk
Útočník si môže zaregistrovať inú, vizuálne podobnú doménu.
Niekedy stačí zmeniť alebo pridať jedno písmeno.
Ak si príjemca rozdiel nevšimne, správa môže stále pôsobiť dôveryhodne.
DMARC vašej domény chráni firma.sk. Neznamená automatickú ochranu pred každou inou doménou, ktorá sa na ňu podobá.
Útočník môže získať skutočný účet
Ak niekto ukradne prihlasovacie údaje zamestnanca a dostane sa do jeho skutočnej e-mailovej schránky, môže odosielať správy prostredníctvom legitímneho firemného prostredia.
To je iný problém.
Preto zostávajú dôležité aj:
- viacfaktorové overovanie,
- ochrana používateľských účtov,
- sledovanie podozrivých prihlásení,
- ochrana pred škodlivými odkazmi a prílohami,
- vzdelávanie používateľov.
Samotné meno môže klamať
E-mail sa môže zobrazovať ako:
Generálny riaditeľ
hoci skutočná adresa pod ním patrí úplne inej doméne.
Preto zostáva dôležitá aj pozornosť používateľa.
DMARC nie je náhradou ostatných bezpečnostných opatrení. Je jednou z vrstiev ochrany firemnej komunikácie.
Už nejde iba o bezpečnosť. Ide aj o to, či e-mail dorazí
SPF, DKIM a DMARC sa v posledných rokoch stali dôležitejšími aj z ďalšieho dôvodu.
Veľkí poskytovatelia e-mailových služieb sprísňujú požiadavky na odosielateľov.
Google od februára 2024 vyžaduje od odosielateľov, ktorí posielajú viac ako 5 000 správ denne do osobných Gmail účtov, okrem ďalších požiadaviek nastavenie SPF, DKIM a DMARC. Od novembra 2025 zároveň postupne sprísňuje vynucovanie pravidiel pri nevyhovujúcej pošte.
Microsoft zaviedol obdobné požiadavky pre domény posielajúce viac ako 5 000 správ denne na spotrebiteľské adresy Outlook.com, Hotmail.com a Live.com. Od 5. mája 2025 môže správy, ktoré nespĺňajú požadovanú úroveň overenia, odmietnuť.
To znamená, že správne nastavenie domény už nie je iba otázkou ochrany pred podvodom.
Môže ovplyvniť aj to, či legitímne faktúry, objednávky, potvrdenia alebo obchodné správy vôbec dorazia k zákazníkovi tak, ako očakávate.
Google sám uvádza, že správne overené správy majú menšiu pravdepodobnosť, že budú odmietnuté alebo označené ako nevyžiadaná pošta.
Ako zistiť, či to máme nastavené správne?
Firma nemusí začínať technickou analýzou všetkých detailov.
Na úvod stačí niekoľko otázok:
- Má naša doména nastavené SPF?
- Podpisujeme odchádzajúcu poštu pomocou DKIM?
- Máme nastavený DMARC?
- Ak áno, iba sledujeme, alebo už používame aj prísnejšie pravidlo?
- Vieme, ktoré systémy posielajú e-maily za našu doménu?
- Niekto vyhodnocuje DMARC hlásenia?
- Vieme, čo treba urobiť, keď pridáme nový fakturačný, marketingový alebo CRM systém?
Ak na väčšinu otázok odpoveď znie:
„To asi rieši náš IT dodávateľ,“
je vhodné si to overiť.
Nie preto, že dodávateľ robí niečo nesprávne.
Ale preto, že firemná doména je súčasťou identity spoločnosti a firma by mala vedieť, kto a za akých podmienok ju môže používať na odosielanie e-mailov.
Nie je to iba téma pre veľké firmy
Menšia firma môže mať veľmi jednoduché e-mailové prostredie.
Dokáže dnes niekto posielať e-maily tak, aby vyzerali, že pochádzajú z našej firemnej domény?
Ak odpoveď nepoznáte, stojí za to ju zistiť.
SPF, DKIM a DMARC síce znejú technicky, ale ich cieľ je veľmi praktický: sťažiť zneužitie firemnej domény, zvýšiť dôveryhodnosť legitímnych správ a pomôcť prijímajúcim e-mailovým službám rozpoznať, ktoré správy majú skutočne právo vystupovať v mene vašej firmy.
Nie je pritom potrebné, aby vedenie firmy poznalo technické detaily ich nastavenia. Malo by však vedieť, či sú tieto mechanizmy zavedené, kto za ne zodpovedá a či sa ich fungovanie priebežne kontroluje.
Pretože firemná doména nie je iba adresa webovej stránky.
Je súčasťou digitálnej identity firmy – a e-mail je stále jedným z miest, kde sa túto identitu oplatí chrániť.
Zdroje a ďalšie informácie
- SK-CERT – Ochrana pred výhražnými či podvodnými e-mailami, spamom, phishingom a malvérom – praktické odporúčania Národného centra kybernetickej bezpečnosti k ochrane e-mailovej komunikácie.
- CSIRT.SK – Varovanie pred phishingovou kampaňou zneužívajúcou mená zamestnancov a organizácií – aktuálny slovenský príklad toho, ako útočníci vytvárajú dôveryhodne pôsobiace e-mailové identity.
- SK-CERT – Phishingová kampaň zameraná na získavanie prihlasovacích údajov k e-mailovým schránkam – aktuálny príklad útokov na slovenské firmy a inštitúcie.
- SK-CERT – Útočníci zneužívajú kompromitované e-mailové adresy na šírenie malvéru – ukážka toho, prečo ochrana domény musí byť doplnená ochranou samotných používateľských účtov.